முகவரி, Memo மற்றும் Tag
Copy செய்த address paste-ல் மாறிவிட்டதா? USDT அனுப்பும் முன் முகவரி சரிபார்ப்பு
Clipboard hacking மற்றும் address poisoning — paste செய்த USDT முகவரி மாறிவிட்டதா என்பதை அனுப்பும் முன் கண்டறியும் நடைமுறைச் சரிபார்ப்பு முறை, அதன் எல்லைகள், மற்றும் exchange withdrawal whitelist எப்படி உதவுகிறது.
USDT அனுப்பும் திரையில் recipient address-ஐ நாம் கையால் தட்டுவதில்லை — copy செய்து paste செய்கிறோம். அதுவே சரியான பழக்கம்; ஆனால் அந்த ஒரு paste-ஐச் சுற்றியே இரண்டு வெவ்வேறு தாக்குதல் முறைகள் கட்டப்பட்டுள்ளன. ஒன்று உங்கள் சாதனத்தில் clipboard-ல் உள்ள முகவரியை மாற்றுகிறது. இன்னொன்று உங்கள் transaction history-க்குள்ளேயே ஏறக்குறைய ஒரே மாதிரித் தெரியும் ஒரு போலி முகவரியை வைத்துவிடுகிறது. இரண்டிலும் நீங்கள் செய்யும் தவறு ஒன்றுதான் — paste செய்ததை முழுமையாகப் படிக்காமல் send அழுத்துவது.
இந்தப் பக்கம் 2026-10-13 அன்று சரிபார்க்கப்பட்டது. Blockchain transfer-ஐத் திரும்பப் பெற முடியாது என்பதால், முகவரிச் சரிபார்ப்பு என்பது அனுப்பிய பிறகு செய்யக்கூடிய வேலை அல்ல.
Address poisoning: உங்கள் history-யிலேயே ஒரு போலி முகவரி
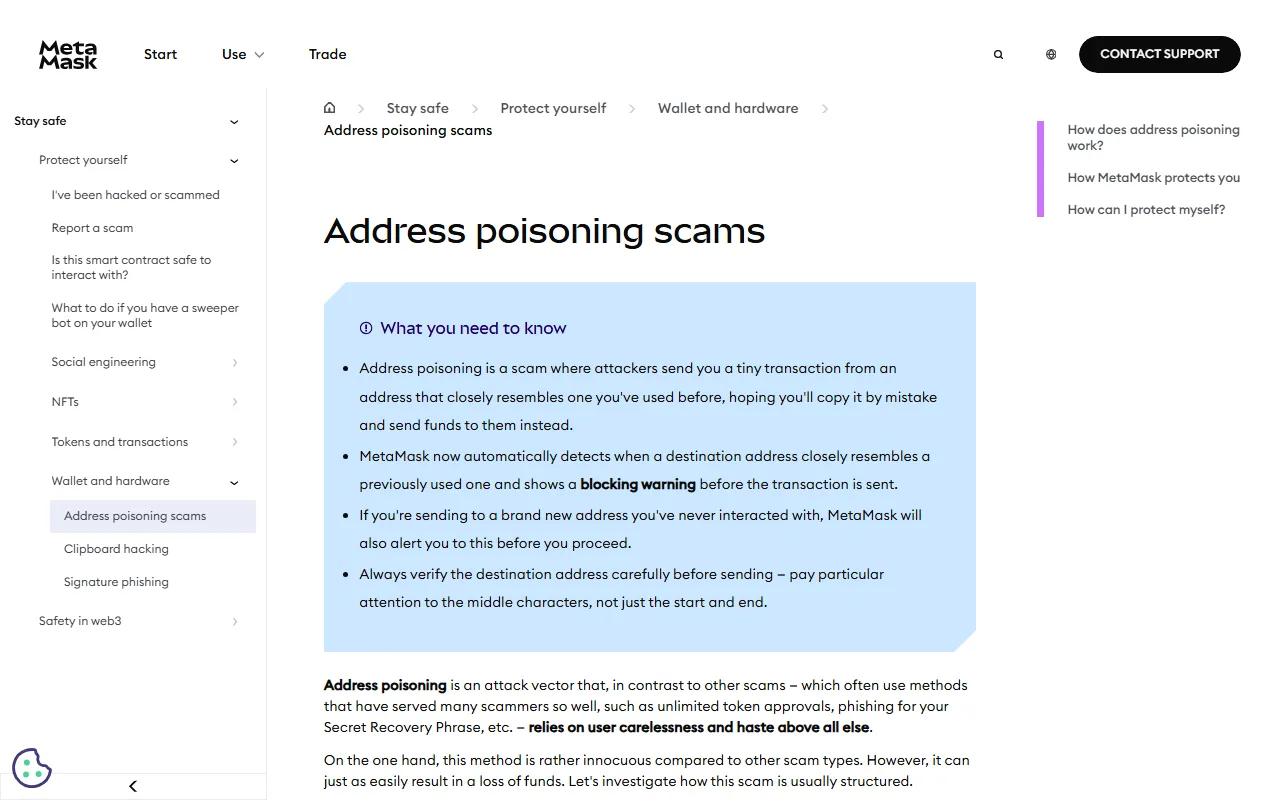
MetaMask-ன் அதிகாரப்பூர்வ விளக்கத்தின்படி, தாக்குபவர் உங்கள் token transfer-களைக் கண்காணித்து, நீங்கள் ஏற்கெனவே பயன்படுத்திய ஒரு முகவரியை மிக நெருக்கமாக ஒத்த புதிய முகவரியை vanity address generator மூலம் உருவாக்குகிறார். பிறகு அந்த முகவரியிலிருந்து உங்களுக்கு மதிப்பில்லாத — பெரும்பாலும் பூஜ்ஜியத் தொகை — ஒரு பரிமாற்றத்தை அனுப்புகிறார். நோக்கம் ஒன்றுதான்: அடுத்த முறை நீங்கள் history-யைத் திறந்து "இதற்குத்தானே கடந்த வாரம் அனுப்பினேன்" என்று நம்பி அந்த வரியிலிருந்து copy செய்ய வேண்டும்.
இதனால் ஒரு எளிய விதி உருவாகிறது: wallet அல்லது explorer-ன் பரிமாற்ற வரலாற்றிலிருந்து recipient address-ஐ copy செய்யாதீர்கள். Chat-ல் வந்த screenshot, பழைய invoice, email thread ஆகியவையும் அதே வகை. ஒவ்வொரு முறையும் பெறுநரின் receive திரை அல்லது exchange-ன் deposit பக்கம் — அதாவது மூலத்திலிருந்து — புதிதாக எடுங்கள்.
முதல் நான்கு, கடைசி நான்கு எழுத்து மட்டும் ஏன் போதாது?
பலரும் தொடக்கமும் முடிவும் பொருந்தினால் சரி என்று நினைக்கிறார்கள். Vanity generator-ஆல் குறிவைத்து உருவாக்கப்படுவதே அந்தத் தொடக்கமும் முடிவும்தான். MetaMask-ன் அதே பக்கம் இதைத் தெளிவாகச் சொல்கிறது: அனுப்பும் முன் முகவரியைக் கவனமாகச் சரிபார்க்கவும், தொடக்கம் மற்றும் முடிவு மட்டுமல்ல, நடுவில் உள்ள எழுத்துகளுக்கும் கூடுதல் கவனம் கொடுக்கவும்.
நடைமுறையில் செய்யக்கூடியவை:
- முகவரியை நான்கு எழுத்துக் குழுக்களாகப் பிரித்து, இரு திரையையும் பக்கம் பக்கமாக வைத்து மூன்று இடங்களைப் படியுங்கள் — தொடக்கம், நடுப்பகுதி, முடிவு.
- சாத்தியமானால் QR code-ஐ ஸ்கேன் செய்யுங்கள்; அப்போது முகவரி clipboard வழியே செல்லும் வாய்ப்பே இல்லாமல் போகிறது.
- தொடர்ந்து பயன்படுத்தும் முகவரிகளை wallet-ன் address book / contacts-ல் ஒரு முறை சரிபார்த்துச் சேமித்து, அதன்பிறகு அந்தப் பதிவிலிருந்தே தேர்வு செய்யுங்கள். MetaMask-ல் இது menu → Contacts-ல் உள்ளது.
- Wallet "இந்த முகவரி நீங்கள் முன்பு பயன்படுத்திய ஒன்றை ஒத்திருக்கிறது" அல்லது "இதுவரை பரிமாற்றம் செய்யாத புதிய முகவரி" என்று எச்சரித்தால், அதை விரைவாக மூடாதீர்கள். புதிய முகவரி என்பது தவறு என்று அர்த்தமில்லை — மீண்டும் ஒரு முறை பார்க்கச் சொல்லும் அறிவிப்பு அது.
Clipboard hacking: copy ஒன்று, paste இன்னொன்று
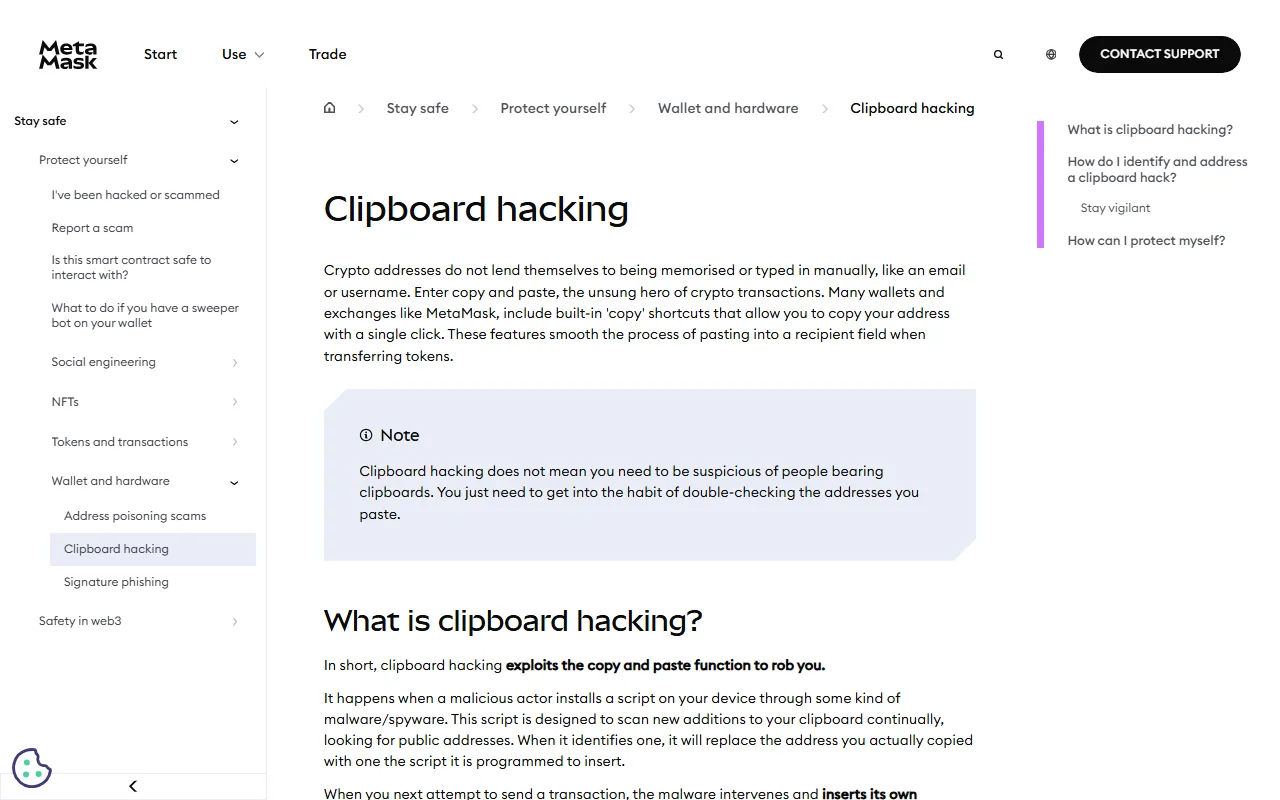
Clipboard hacking என்பது copy–paste செயல்பாட்டையே பயன்படுத்தும் தாக்குதல். MetaMask-ன் விளக்கப்படி, malware அல்லது spyware மூலம் சாதனத்தில் நுழையும் ஒரு script, clipboard-ல் புதிதாகச் சேரும் உள்ளடக்கத்தைத் தொடர்ந்து ஸ்கேன் செய்து, public address ஒன்றைக் கண்டவுடன் அதைத் தனது முகவரியால் மாற்றுகிறது. நீங்கள் copy செய்தது சரியான முகவரி; paste ஆனது வேறு ஒன்று.
இதை ஒரு வினாடியில் பிடிக்கும் பழக்கம்: paste செய்த உடனேயே, திரையில் தெரிவதை மூலத்துடன் ஒப்பிடுங்கள். இரண்டும் வேறுபட்டால் அங்கேயே நிறுத்துங்கள் — மீண்டும் copy செய்து முயற்சிக்காதீர்கள். அந்தச் சாதனத்தில் wallet-ஐத் தொடர்ந்து பயன்படுத்துவதையும் நிறுத்தி, antivirus பரிசோதனை, இயக்க முறைமை மற்றும் browser புதுப்பிப்பு, தேவைப்பட்டால் சுத்தமான வேறு சாதனம் — இந்த வரிசையில் செல்லுங்கள். Seed phrase-ஐ அந்தப் பாதிக்கப்பட்ட சாதனத்தில் மீண்டும் உள்ளிட வேண்டாம்.
அனுப்பும் முன் இறுதி நான்கு வரிகள்
- Address எங்கிருந்து வந்தது? பெறுநரின் receive திரை அல்லது deposit பக்கம் — history, screenshot, chat அல்ல.
- நடுப்பகுதி உட்பட முழு string பொருந்துகிறதா? இரு திரையிலும் ஒரே நேரத்தில் படியுங்கள்.
- Network மற்றும் token சரியா? ஒரே தோற்றமுள்ள முகவரி வெவ்வேறு chain-களில் இருக்கலாம்; மேலும் wallet address-ஐயும் token contract address-ஐயும் குழப்பிக்கொள்வது பொதுவான தவறு. இந்த வேறுபாட்டை wallet address மற்றும் token contract address எப்படி வேறுபடுகின்றன என்ற பக்கத்தில் விரிவாகப் பார்க்கலாம்.
- Memo அல்லது Tag தேவையா? Deposit பக்கம் Memo கேட்டால் அது விருப்பத் தேர்வு அல்ல.
புதிய முகவரி என்றால், இந்த நான்கு சரிபார்ப்புகளுக்குப் பிறகும் முழுத் தொகையை ஒரே முறையில் அனுப்ப வேண்டியதில்லை. முதல் முறை ஒரு புதிய முகவரிக்கு எவ்வளவு test transfer அனுப்புவது என்ற பக்கத்தில், சோதனைத் தொகையை எப்படி முடிவு செய்வது, எவ்வளவு நேரம் காத்திருப்பது என்று விளக்கியிருக்கிறோம். பெரிய தொகைக்கு அந்தச் சிறிய fee மலிவான காப்பீடு.
Exchange-லிருந்து அனுப்புகிறீர்களா?
பல exchange-கள் withdrawal address whitelist (address management அல்லது saved addresses என்றும் அழைக்கப்படும்) வசதியை வழங்குகின்றன — ஒரு முறை சேர்த்துச் சரிபார்த்த முகவரிக்கு மட்டுமே withdrawal, மேலும் புதிய முகவரி சேர்த்த பிறகு ஒரு காத்திருப்பு நேரம். உங்கள் platform-ல் இந்த வசதி உள்ளதா, அதன் நிபந்தனைகள் என்ன என்பதை அந்த platform-ன் சொந்த help பக்கத்தில் பாருங்கள்; விதிகள் platform-க்கு platform வேறுபடும். இருந்தால் இயக்குவது நல்லது: clipboard மாற்றமோ, history-யிலிருந்து copy செய்யும் தவறோ நடந்தாலும், whitelist-ல் இல்லாத முகவரிக்கு withdrawal நிற்கும்.
அனுப்பிய பிறகுதான் தவறு தெரிந்தால்
தவறான முகவரிக்குச் சென்ற on-chain பரிமாற்றத்தை யாரும் திரும்பப் பெற்றுத் தர முடியாது — exchange support-ஆலும் முடியாது, wallet தயாரிப்பாளராலும் முடியாது. "கட்டணம் கட்டினால் மீட்டுத் தருகிறேன்" என்று அதன் பிறகு வரும் செய்திகள், அந்தத் தருணத்தில் இரண்டாவது மோசடியாகவே இருக்கும். அந்த முறை உட்பட stablecoin அனுப்பும்போது பொதுவாகக் காணப்படும் மோசடி வகைகளையும் அவற்றுக்கான உடனடி எதிர்வினையையும் முன்கூட்டியே தெரிந்துவைத்துக் கொள்ளுங்கள். செய்யக்கூடியது: TxID, நேரம், திரை நகல்களைச் சேமித்து, தேவைப்பட்டால் உரிய அதிகாரிகளிடம் புகார் அளிப்பது.
ஆதாரங்கள்
- MetaMask Support — Address poisoning scams
- MetaMask Support — Clipboard hacking